いつもブログを読んでいただきありがとうございます!
最近、情報漏洩やシステムの脆弱性について話題になっていると感じるのですが、その漏洩は、実は、従業員が独自の判断で生成AIなどのツールを業務利用することで漏洩しているケースがあります。
シャドーAIとは、企業のIT部門や管理者が把握・承認していない状態で、従業員が独自の判断で生成AIなどのAIツールを業務に利用する行為(またはその状態)のことです。
クラウドが話題になった時代の出来事を思い出すと、「ググる」などの言葉が生まれたように、わからないことはインターネットに聞くのは、ほぼ常識となっています。
AIの場合は何が違うのかと言われると
①入力したデータが再学習に使われる
②入力情報は、他社にも伝わってしまう
③学習したデータを取り戻すのは不可能
ということで、賢いのですが、機密情報を入れてしまうと、大変なことになります。
AIの活用は、全面禁止にはせず、ガバナンスや教育の問題が重要になります。シャドーAIに気をつけてAIを活用して行きましょう!
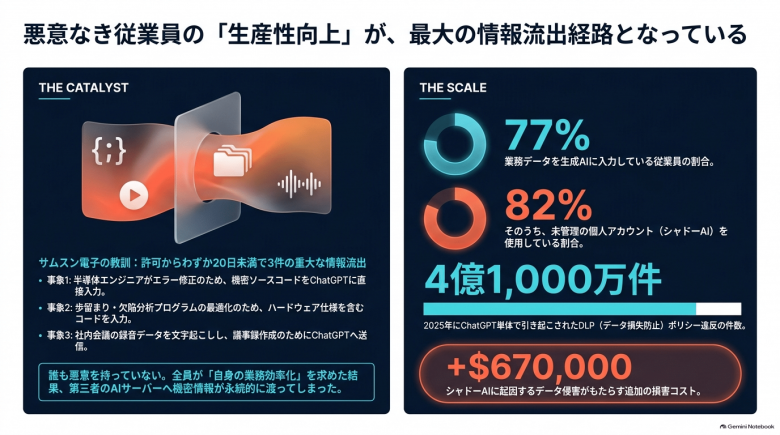
衝撃のデータ:77%が業務データを入力し、82%が個人アカウント
サムスン電子の事例は氷山の一角です。最新統計では次の実態が判明しています。
-
業務データのAI入力率:77%(従業員の大多数が業務でAIを利用)
-
シャドーAIの蔓延:82%(そのうち82%が会社未管理の個人アカウント経由)
-
ChatGPT単体でのDLP違反:年間4億1,000万件
-
追加の損害コスト:+67万ドル(約1億円)
個人アカウントに入力されたデータは将来のモデル再学習に利用される可能性が高く、一度学習に取り込まれると、企業側から回収・削除することは技術的に不可能です。
なぜ従来のセキュリティ(DLP)では防げないのか?
「社内に高価なファイアウォールやDLPがあるから安心」という考えは通用しません。従来のセキュリティは生成AIの特性に対応できていないからです。
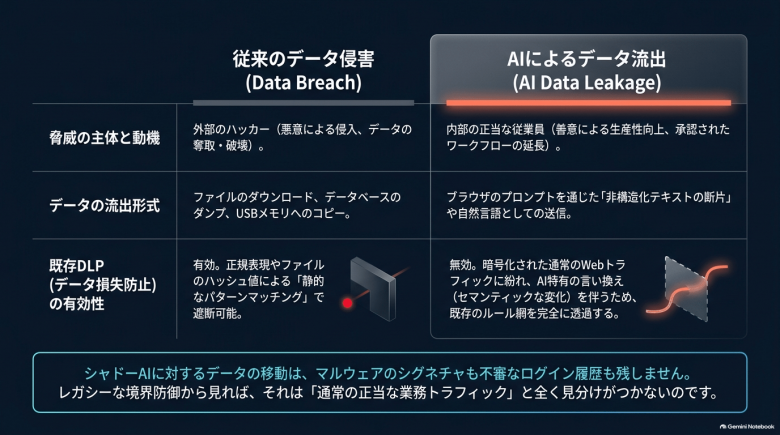
従来のデータ侵害 vs AIによるデータ流出の差
-
脅威の主体:従来の外部ハッカー(悪意ある侵入)に対し、AI流出は「内部の正当な従業員による善意の業務効率化」です。
-
流出形式:従来のファイルやDBダンプ(構造化データ)に対し、AI流出はプロンプトによる「非構造化テキストの断片」です。
-
既存DLPの有効性:静的パターンマッチングは、暗号化Web通信に紛れ、AI特有の言い換え(セマンティックな変化)を伴うプロンプトの前では完全に無効化されます。
不審なログインもマルウェアも存在しないため、従来の境界防御からは「正当な通常トラフィック」と見分けがつかないのです。
OWASP Top 10に見る「AIパイプライン」の構造的脆弱性
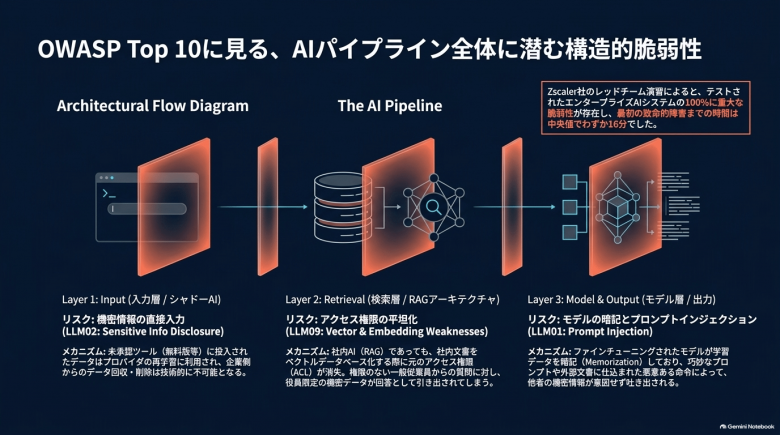
社内専用AIやRAG(検索拡張生成)にも重大な盲点が存在します。米Zscaler社のレッドチーム演習では、テストされた企業AIの「100%」に重大な脆弱性があり、最初の障害までの中央値はわずか「16分」でした。
-
入力層(Layer 1):未承認ツールに入力された機密が再学習されるリスク(LLM02)。
-
検索層(Layer 2 / RAG):社内文書をベクトルDB化する際、元のアクセス権限(ACL)が平坦化(消失)するリスク(LLM09)。権限のない一般社員が質問しただけで、役員限定の機密や給与データが引き出されてしまいます。
-
モデル層(Layer 3):学習データの暗記や、外部文書から悪意ある指示を送り込む「プロンプトインジェクション」(LLM01)のリスク。
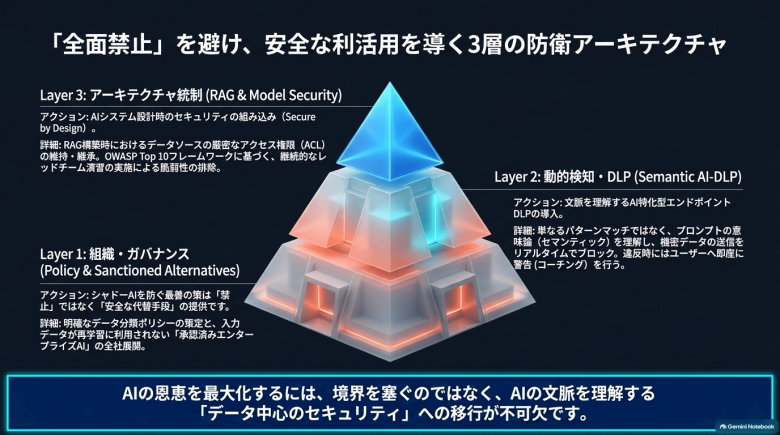
「全面禁止」を回避する「3層防衛アーキテクチャ」
こうしたリスクに「AI利用を一律禁止」とするのは最悪の悪手です。禁止は利用を地下化させ、私用端末によるシャドーAIを加速させるだけだからです。
組織が目指すべきは「ガバナンスの効いた安全な活用」であり、その核が「3層防衛アーキテクチャ」です。
Layer 1: 組織・ガバナンス
シャドーAIを防ぐ最善策は「安全な代替ツール(Sanctioned AI)」の提供です。再学習されないエンタープライズ契約のAI環境を全社に配布し、明確なポリシーと教育を徹底します。
Layer 2: 動的検知・DLP(Semantic AI-DLP)
単なるキーワード検知ではなく、プロンプトの文脈・意味論(セマンティクス)を理解するAI特化型DLPを導入。機密送信をリアルタイム遮断し、社員へ即座に警告とコーチングを行います。
Layer 3: アーキテクチャ統制(RAG & Model Security)
社内RAG構築時は元のアクセス権限(ACL)を厳格に継承させ、権限のない情報は検索結果から除外。さらに疑似攻撃(レッドチーム演習)を継続し脆弱性を排除します。
まとめ
最近、情報漏洩や脆弱性の話題が起こっていますが、AIが賢くなることで、セキュリティ脆弱性を突破し、情報漏洩しているという面はありますが、従業員が、IT部門が把握していないところで、AIを活用する「シャドーAI」も問題となっています。
現在では、仕事でAIの活用は必須となっており、全面禁止することはできません。ガバナンスをしっかり守ってAIを活用して行きましょう!
コメント